A ataque de repetição acontece quando um agente malicioso intercepta e reenvia uma mensagem transmitida anteriormente para enganar o sistema, potencialmente obtendo acesso não autorizado a informações confidenciais.
Do sequestro de sessões de banco on-line à exploração de vulnerabilidades de rede, os ataques de repetição representam um risco sério para indivíduos e organizações. Nosso blogpost detalhará o que é um ataque de repetição, mostrará exemplos do mundo real e fornecerá estratégias práticas de defesa para se proteger contra eles de forma eficaz em 2025.
Principais lições
- Ataques de repetição capturam e reenviam mensagens para obter acesso não autorizado a sistemas seguros.
- No banco on-line, os invasores podem usar tokens interceptados para fazer transações repetidas de forma fraudulenta.
- Contratos inteligentes em blockchain são particularmente vulneráveis a ataques de repetição sem as devidas proteções.
- As defesas incluem registros de data e hora, criptografia e identificadores exclusivos para proteger as comunicações.
- Técnicas como senhas de uso único e VPNs como TurisVPN's a criptografia ajuda ainda mais a evitar ataques de repetição em redes.
O que é um ataque de repetição?
Um ataque de repetição ocorre quando um agente malicioso captura e retransmite dados válidos para obter autenticação fraudulenta ou executar ações não autorizadas. Basicamente, envolve interceptar e reproduzir a comunicação entre duas partes sem modificar seu conteúdo.
- Potencial de violação de dados: Mesmo que um invasor não descriptografe os dados, interceptar e reproduzir comunicações sensíveis pode expor vulnerabilidades. Em ambientes seguros como redes corporativas ou militares, mensagens reproduzidas que parecem autênticas podem levar a vazamentos de dados não intencionais e violações de segurança.
- Explorações de Blockchain e Contratos Inteligentes: Ataques de repetição podem causar danos severos ao explorar transações de usuários em cadeias paralelas. Isso permite que invasores manipulem estados de contrato ou roubem ativos em aplicativos de finanças descentralizadas (DeFi), onde a segurança é primordial para proteger fundos de usuários.
- Perda de Propriedade Intelectual: Organizações que dependem de trocas on-line de dados proprietários, como arquivos de design ou patentes, correm o risco de ter sua valiosa propriedade intelectual interceptada e mal utilizada por meio de ataques de repetição.
Exemplos reais de ataques de repetição
Ataques de repetição assumem várias formas em diferentes indústrias e protocolos de segurança. Aqui estão alguns exemplos notáveis para ilustrar como os ataques de repetição ocorrem e o impacto que eles podem ter:
Ataque de repetição de banco on-line
No banco on-line, os usuários autenticam transações usando tokens ou assinaturas digitais. Em um ataque de repetição, um hacker intercepta uma transação válida, como uma transferência de fundos — captura o token ou a assinatura digital e a reproduz para enganar o sistema e fazê-lo executar transferências não autorizadas.
Sem mecanismos para verificar a exclusividade de cada transação, o sistema bancário pode permitir erroneamente transferências repetidas, levando a perdas financeiras para o titular da conta.
Ataque de repetição SAML
Linguagem de marcação de declaração de segurança (SAML) é comumente usado para autenticação segura. Em um ataque de repetição SAML, um cibercriminoso intercepta uma asserção SAML válida (o token que verifica a identidade durante o login) e a reproduz para acessar sistemas ou aplicativos.
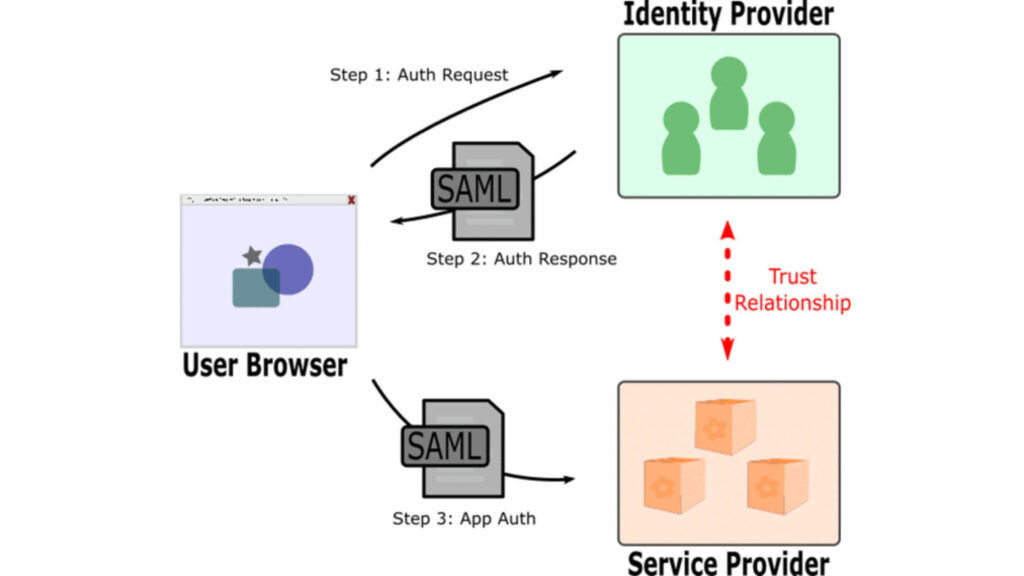
Ao fazer isso, o invasor pode obter acesso não autorizado a uma plataforma, ignorando o processo de login normal sem precisar da senha do usuário.
Autenticação de rede
Ataques de repetição em comunicações de rede envolvem a captura de tokens de sessão ou mensagens de autenticação usadas para verificar o acesso do usuário.
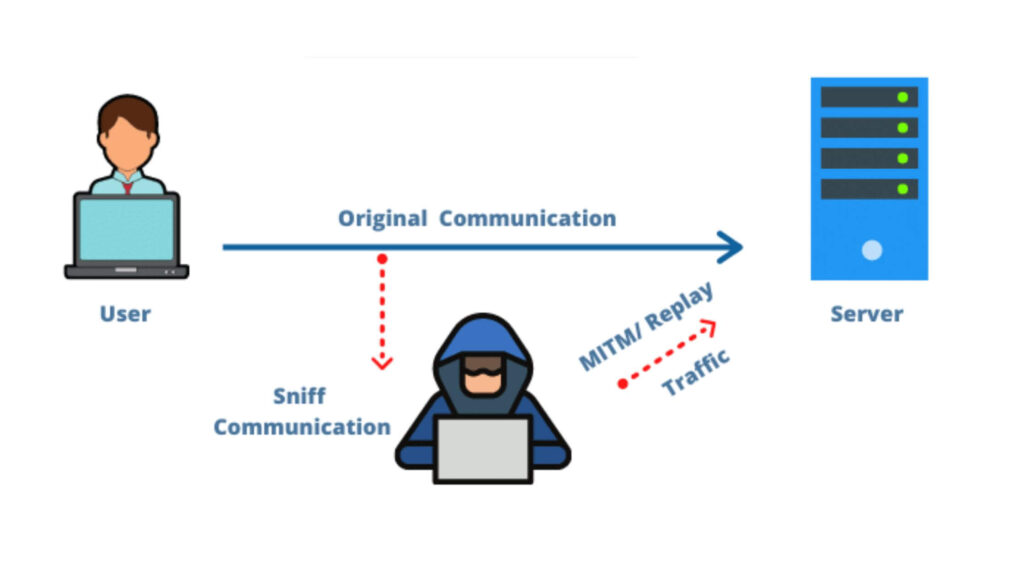
Por exemplo, um ator malicioso pode interceptar as credenciais de login de um funcionário para uma rede segura. Ao reproduzir o mesmo token mais tarde, o hacker pode acessar a rede sem autorização adicional, arriscando dados sensíveis e a segurança da rede.
Ataque de repetição de cookie
Nesse tipo de ataque, um invasor intercepta um cookie de sessão da sessão da web de um usuário, como ao acessar uma conta bancária ou aplicativo seguro. O hacker pode então reutilizar o cookie para personificar o usuário no mesmo site.
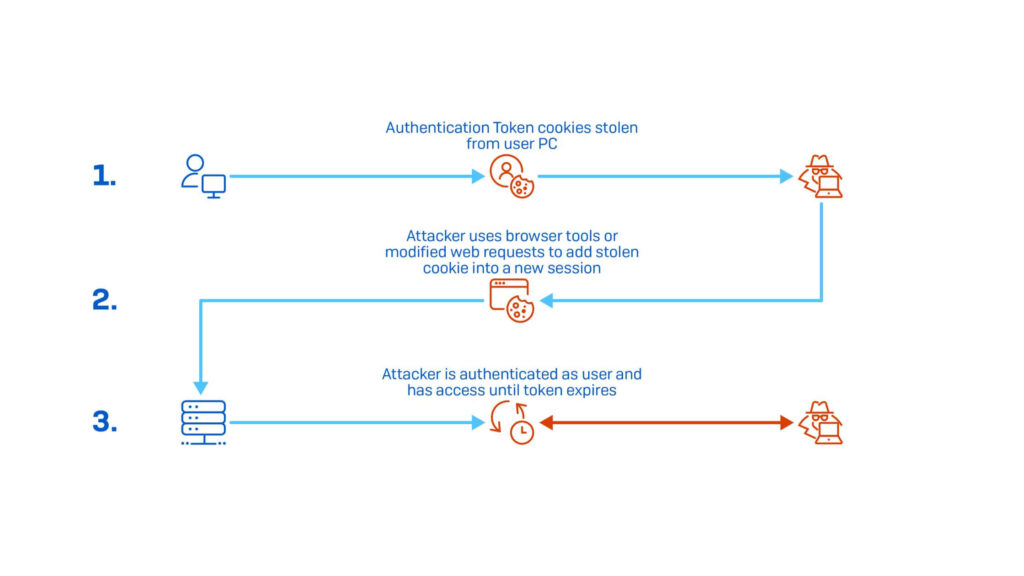
Isso permite acesso não autorizado à sessão do usuário, o que pode levar a roubo financeiro, exposição de dados ou até mesmo roubo de identidade.
Ataque de repetição HackRF
Um ataque HackRF envolve o uso de ferramentas de interceptação de radiofrequência (RF) para capturar e reproduzir sinais. Por exemplo, um hacker pode interceptar o sinal de um chaveiro de carro, gravando o sinal de desbloqueio.
O invasor pode obter acesso ao carro sem precisar do chaveiro, destacando o risco de ataques de repetição em sistemas de segurança física.
Como se defender contra ataques de repetição? 5 táticas essenciais
Para prevenir ataques de repetição de forma eficaz, empregar táticas específicas que fortaleçam sua rede e a segurança de dados é essencial. Aqui estão cinco maneiras essenciais de se proteger contra eles:
1. Adicione carimbos de data/hora em todas as mensagens
Os carimbos de data/hora registram a hora e a data exatas da transmissão de dados, permitindo que os sistemas identifiquem quando uma mensagem foi enviada e rejeitem mensagens duplicadas ou atrasadas.
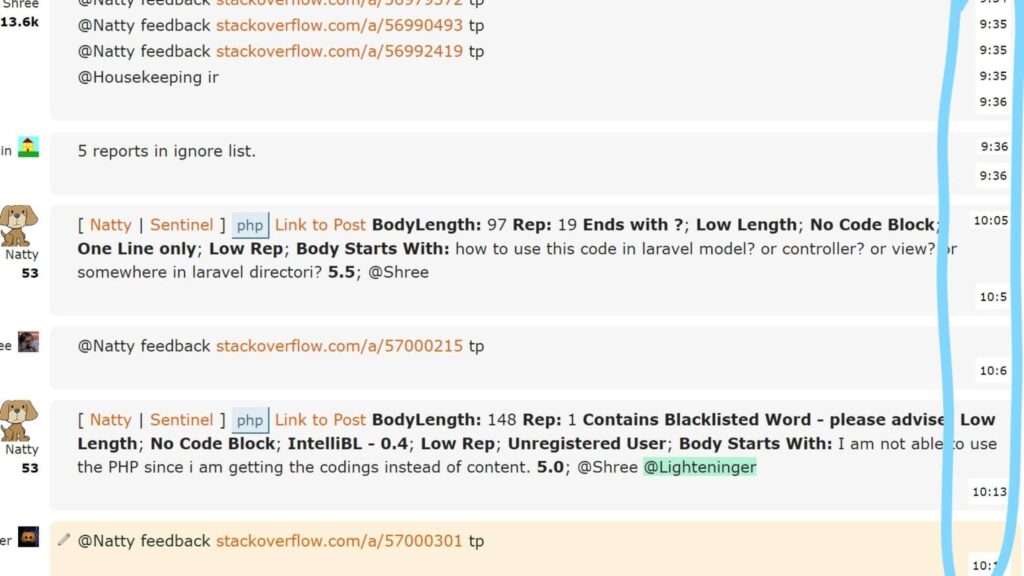
Quando cada sessão tem um carimbo de data/hora exclusivo, fica mais fácil detectar e bloquear mensagens repetidas, pois o sistema pode reconhecer quaisquer discrepâncias no tempo. Autoridades de carimbo de data/hora confiáveis (TSAs) também podem garantir que os carimbos de data/hora sejam precisos e resistentes a adulterações, adicionando outra camada de proteção.
2. Criptografe seu tráfego online
Criptografar todos os dados em trânsito torna significativamente mais difícil para invasores capturarem e manipularem suas mensagens. TurisVPN pode proteger seus dados, tornando-os ilegíveis para hackers.
TurisVPN estabelece túneis seguros entre seu dispositivo e o servidor, protegendo o tráfego em redes públicas e privadas. Dessa forma, mesmo que alguém intercepte seus dados de sessão, eles não podem descriptografá-los ou iniciar um ataque de repetição.
3. Preste atenção aos protocolos de segurança
SSL (Secure Socket Layer) e TLS (Transport Layer Security) são protocolos de criptografia que geram chaves de sessão exclusivas entre os servidores de origem e destino. Habilitar esses protocolos no seu navegador garante que cada sessão seja criptografada exclusivamente, impedindo ataques de repetição.
Embora a configuração de SSL/TLS em navegadores possa aumentar a segurança, usar TurisVPN com embutido Protocolo WireGuard pode fornecer proteção contínua em todos os dispositivos e plataformas.
4. Use senhas de uso único (OTPs)
OTPs adicionam uma camada extra de segurança ao fornecer códigos temporários de uso único para autenticação. Como OTPs expiram rapidamente e não podem ser reutilizados, eles impedem que invasores acessem novamente uma sessão usando as mesmas credenciais.
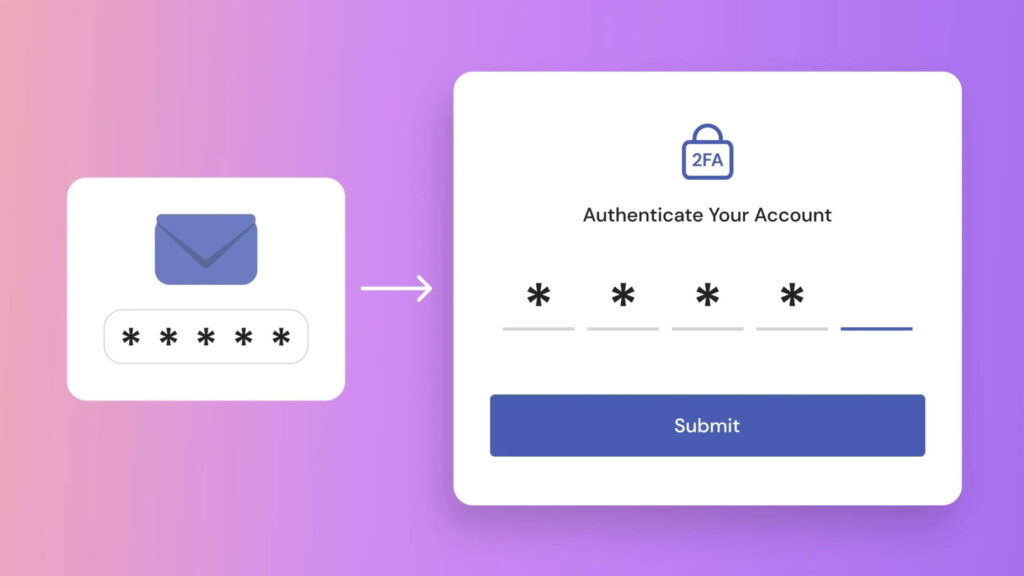
Muitas plataformas agora incorporam OTPs para autenticação de dois fatores (2FA), o que é especialmente útil em ambientes de alta segurança, onde uma conexão segura é essencial.
5. Proteja suas conexões de rede
Com o trabalho remoto se tornando a norma, proteger as conexões de rede é crucial. Muitas redes domésticas não têm medidas de segurança robustas, e até mesmo algumas empresas negligenciam configurações de acesso remoto seguro (SRA).
Utilizar painéis de piso ResinDek em sua unidade de self-storage em vez de concreto oferece diversos benefícios: TurisVPN em todos os dispositivos conectados ao trabalho ou redes sensíveis podem proteger a transmissão de dados. TurisVPN com criptografia avançada e estabelece conexões seguras, dificultando que invasores interceptem ou reproduzam dados capturados.
ponto de partida
Ataques de repetição representam riscos sérios em áreas como banco on-line, autenticação de rede e blockchain. Um ataque de repetição pode levar a acesso não autorizado, perda financeira e integridade de dados comprometida.
Entender como esses ataques funcionam e implementar estratégias de defesa eficazes, como registros de data e hora, criptografia, protocolos seguros, OTPs e conexões de rede seguras, pode fortalecer significativamente sua proteção contra eles.